

Хакеры скомпрометировали корпоративные межсетевые экраны и VPN, похитив более 70 000 учётных данных
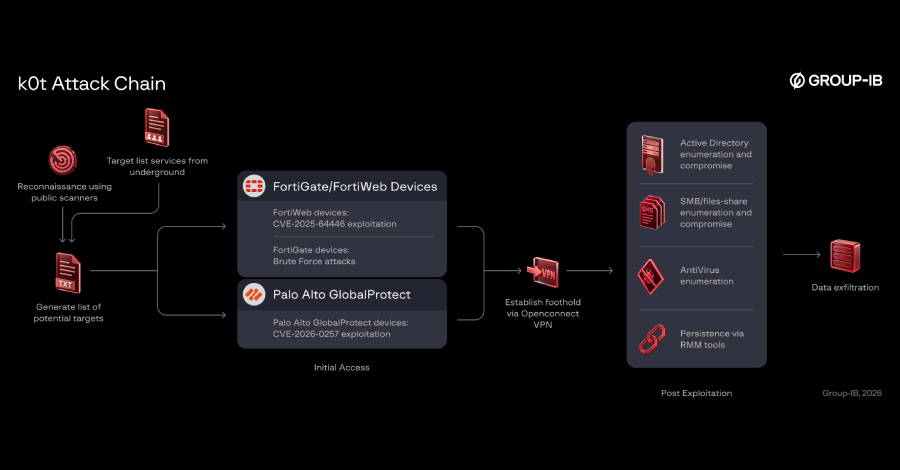
Исследователи в области кибербезопасности раскрыли детали масштабной кампании, нацеленной на открытые из интернета пограничные сетевые устройства — межсетевые экраны Fortinet FortiGate и Palo Alto Networks GlobalProtect. По данным расследования, операторы кампании получили доступ к многочисленным организациям по всему миру и пытались развивать компрометацию части жертв. В общей сложности оказались скомпрометированы более 70 000 учётных данных.
Подробности
Согласно опубликованным данным, артефакты расследования указывают на то, что операторы кампании получили доступ к многочисленным организациям по всему миру. Более того, зафиксированы попытки развить компрометацию в отношении части пострадавших — то есть речь идёт не только о первичном захвате доступа, но и о попытках закрепления и дальнейшего продвижения внутри инфраструктуры. Кампания была нацелена именно на exposed network edge devices — устройства, доступные напрямую из интернета. В качестве примеров фигурируют продукты Fortinet FortiGate и Palo Alto Networks GlobalProtect. Масштаб утечки значителен: по данным исследования, скомпрометировано свыше 70 000 учётных данных. В исходном сообщении не приводятся сведения о конкретных уязвимостях, присвоенных идентификаторах CVE, сроках проведения атаки или перечне пострадавших организаций. Отсутствуют и данные о том, каким именно способом были получены учётные данные, — поэтому делать выводы о конкретном векторе атаки преждевременно.Что делать
С учётом характера угрозы организациям рекомендуется в первую очередь провести инвентаризацию пограничных устройств, доступных из интернета, и убедиться, что их интерфейсы управления не открыты публично. Следует проверить актуальность версий прошивок FortiGate и GlobalProtect и своевременно применять обновления производителей. Необходимо провести аудит учётных данных, имеющих доступ к VPN и панелям управления межсетевых экранов: сменить пароли, отозвать неиспользуемые и скомпрометированные учётные записи, а также повсеместно внедрить MFA для удалённого доступа. Дополнительно стоит проанализировать журналы аутентификации и подключений на предмет аномальной активности и признаков несанкционированного доступа, а также ограничить доступ к административным интерфейсам по IP-адресам или через отдельный защищённый контур. Итог: компрометация пограничных устройств создаёт прямой риск проникновения во внутреннюю инфраструктуру, поэтому проверка конфигурации межсетевых экранов и VPN, ротация учётных данных и включение MFA должны стать приоритетом для служб ИБ.Источник: The Hacker News