

Эксплойт для непропатченной уязвимости Ubuntu Linux позволяет выйти из контейнера и получить root на хосте
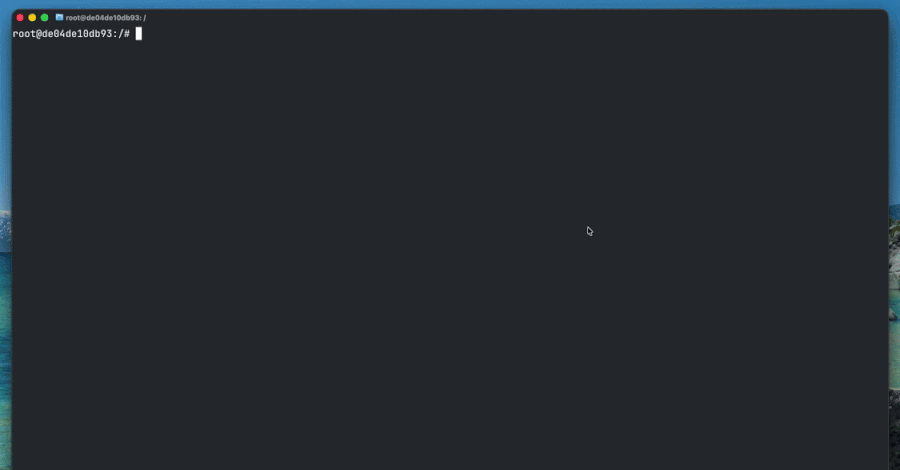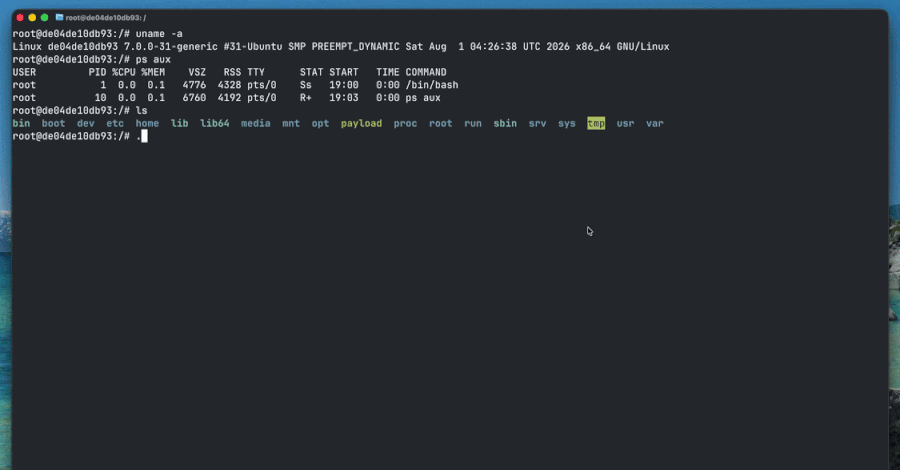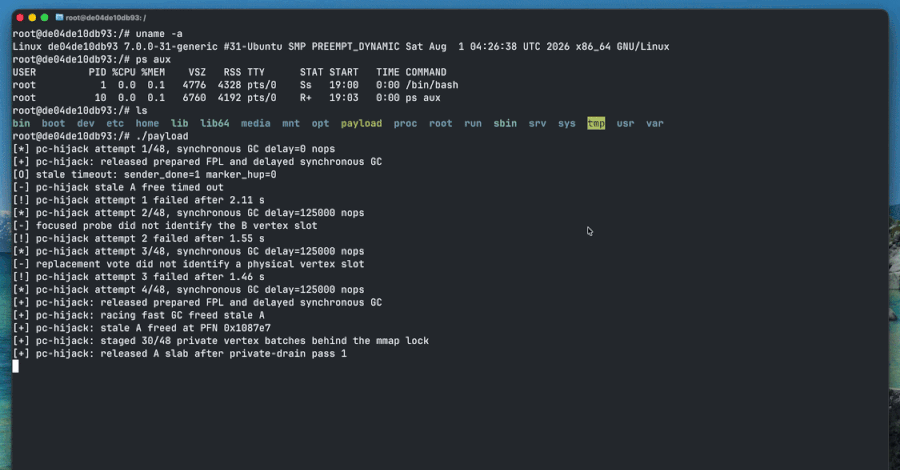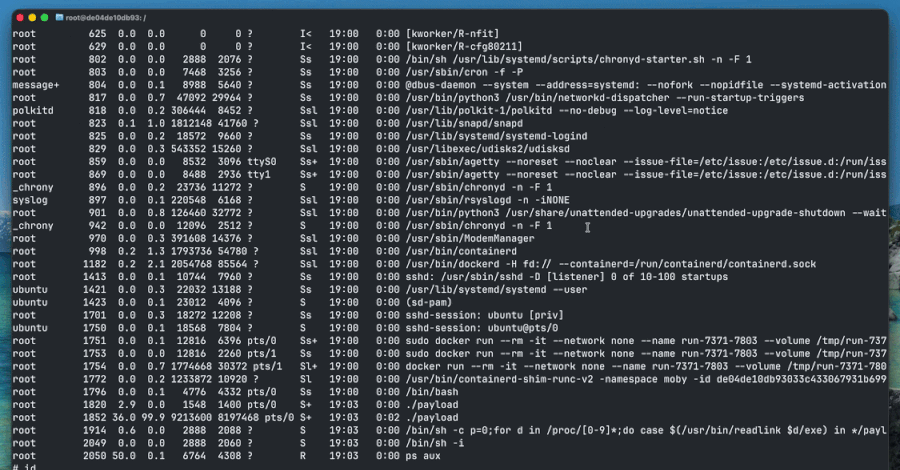
Исследователи из компании DepthFirst 22 сентября опубликовали данные об уязвимости CVE-2026-80521 (CVSS 7.8) в подсистеме AF_UNIX сокетов ядра Linux, позволяющей выйти из контейнера и получить права root на хост-системе. Уязвимость исправлена в upstream 6 августа, однако Ubuntu до сих пор не выпустила патч для LTS-релизов 26.04, 24.04 и 22.04. Особенно важно это для компаний, использующих контейнеры на платформе Ubuntu.
Подробности
Техническая природа уязвимости связана с ошибкой управления памятью в подсистеме AF_UNIX — механизме ядра Linux, который обеспечивает межпроцессное взаимодействие через сокеты домена UNIX. Use-after-free возникает, когда программа продолжает использовать указатель на область памяти после того, как она была освобождена. В контексте ядра это может приводить к выполнению произвольного кода с высокими привилегиями. DepthFirst опубликовала рабочий эксплойт, демонстрирующий возможность побега из контейнера (container escape) с последующим получением root-доступа к хост-машине. Это означает, что атакующий, уже имеющий возможность выполнять код внутри контейнера — например, через компрометацию веб-приложения или другого сервиса, — может расширить свои привилегии до уровня хоста. В мультитенантных средах, где на одном узле работают контейнеры разных клиентов, это создаёт риск горизонтального перемещения и компрометации всей инфраструктуры. На данный момент затронуты пользователи Ubuntu LTS-выпусков 26.04, 24.04 и 22.04. Патч в upstream доступен с 6 августа, но Canonical ещё не интегрировала его в свои обновления безопасности. Следует отметить, что другие дистрибутивы Linux, возможно, уже выпустили исправления, однако в исходной публикации это не уточняется.Что делать
В первую очередь необходимо отслеживать официальные бюллетени безопасности Ubuntu и установить патч, как только он станет доступен. До момента выпуска обновления рекомендуется ограничить возможность выполнения недоверенного кода внутри контейнеров: не запускать контейнеры с избыточными привилегиями, избегать флагов --privileged и монтирования чувствительных каталогов хоста. Дополнительно стоит усилить изоляцию рабочих нагрузок — например, использовать песочницы, seccomp-профили и AppArmor/SELinux для ограничения системных вызовов, доступных контейнерам. Если в инфраструктуре используются мультитенантные среды, целесообразно временно усилить мониторинг аномальной активности внутри контейнеров и на хост-системах, а также проверить, не требуются ли компенсирующие меры на уровне сетевой сегментации. Организациям, использующим Kubernetes или другие оркестраторы, следует убедиться, что политики безопасности подов (Pod Security Policies/Standards) запрещают привилегированные контейнеры и ограничивают доступ к хостовым ресурсам. Итог: уязвимость CVE-2026-80521 представляет серьёзную угрозу для контейнерных сред на Ubuntu, и до выпуска официального патча ключевой защитой остаются компенсирующие меры по изоляции и мониторингу.Источник: The Hacker News