

State Bank of India подтвердил утечку данных: на дарквебе найдены записи 3 897 клиентов
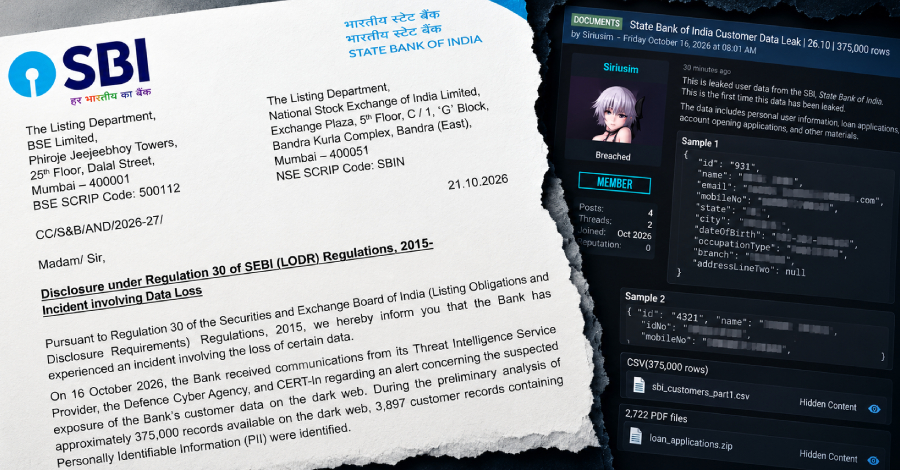
Крупнейший государственный банк Индии State Bank of India подтвердил инцидент с потерей данных. В массиве из примерно 375 000 записей, обнаруженном на дарквебе, банк идентифицировал 3 897 записей, содержащих персональные данные клиентов. При этом источник утечки до сих пор не установлен — банк не может объяснить, как данные оказались в открытом доступе.
Подробности
Согласно раскрытию SBI, из приблизительно 375 000 записей, доступных на дарквебе, подтверждены как содержащие персональные данные 3 897 записей. Банк не раскрывает, какие именно категории информации затронуты, а также не называет сроков, в которые произошла утечка. Ключевая неопределённость — источник происхождения данных: SBI прямо указывает, что ему неизвестно, откуда взялась эта информация. Это означает, что на текущий момент не установлено, является ли массив результатом компрометации внутренних систем банка, утечки через подрядчиков или агрегации данных из сторонних источников. Публичных данных о присвоенном CVE нет, поскольку речь идёт об инциденте с утечкой информации, а не об эксплуатируемой уязвимости в продукте. Дополнительные технические детали — векторы доступа, затронутые системы, точный состав полей — банк не приводит.Что делать
Клиентам SBI и организациям, работающим с банком, рекомендуется не дожидаться официальных разъяснений и действовать превентивно. В первую очередь следует исходить из того, что персональные данные могли попасть к злоумышленникам, и усилить контроль за счетами: включить уведомления о всех операциях, регулярно проверять выписки и незамедлительно реагировать на подозрительную активность. Необходимо насторожиться в отношении звонков, писем и сообщений, ссылающихся на «утечку» или «проверку данных»: такие обращения часто используются для фишинга и социальной инженерии. Следует включить MFA везде, где это поддерживается, использовать уникальные пароли и менеджер паролей, а также проверить, не фигурируют ли ваши данные в публичных базах утечек. Если есть признаки компрометации аккаунта или мошеннических операций, нужно обратиться в банк и, при необходимости, в регулирующие органы. Организациям, интегрированным с SBI через API, стоит пересмотреть права доступа и усилить мониторинг аномальной активности. Итог: SBI подтвердил факт утечки, но не её источник, поэтому бремя базовой гигиены безопасности пока лежит на самих клиентах. До появления официальных разъяснений разумно исходить из худшего сценария и защищать учётные данные и счета на опережение.Источник: The Hacker News