

Хакеры атакуют уязвимость Realtek Jungle SDK для развёртывания ботнета Cling
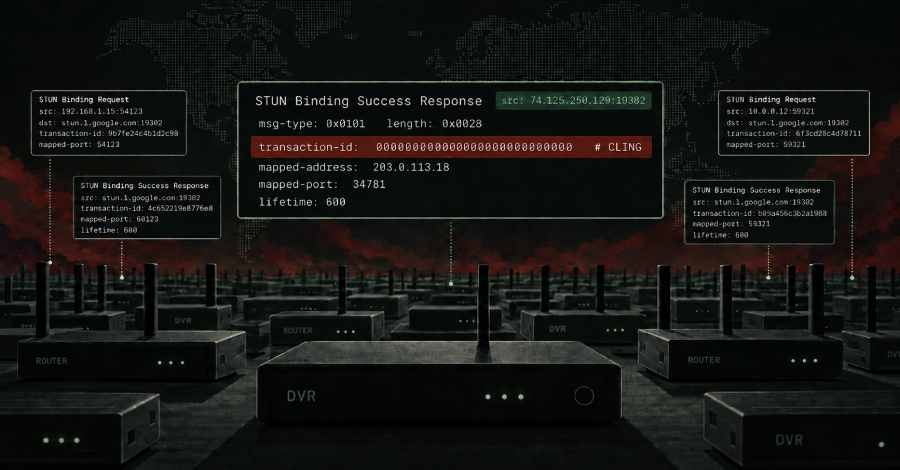
Исследователи из Nozomi Networks зафиксировали попытки эксплуатации критической уязвимости в Realtek Jungle SDK для распространения ботнета Cling. Особенность вредоносного ПО — использование легитимного протокола STUN в качестве канала управления, что затрудняет обнаружение. Угроза затрагивает устройства на базе затронутого SDK, включая маршрутизаторы и IoT-оборудование.
Подробности
Ключевая особенность Cling — не сам метод распространения, а механизм командного управления. Вместо традиционных C2-серверов вредоносное ПО использует протокол STUN (Session Traversal Utilities for NAT), который применяется в VoIP, WebRTC и других легитимных сервисах для обхода NAT. Согласно отчёту Nozomi Networks, «Cling примечателен не тем, что внедряет новую технику распространения, а тем, что перепрофилирует обычное поведение STUN в практический канал командного управления». Это позволяет вредоносному трафику маскироваться под законный обмен данными, что существенно усложняет его обнаружение стандартными средствами сетевого мониторинга. Атаки эксплуатируют критическую уязвимость в Realtek Jungle SDK — программном комплексе, широко используемом производителями сетевого оборудования, включая маршрутизаторы, IP-камеры, умные устройства и точки доступа. Точный идентификатор CVE в исходном сообщении не раскрывается, однако уязвимость уже была закрыта производителем ранее. Тем не менее, значительное число устройств по всему миру остаётся без обновлений — особенно в сегменте IoT и SOHO-маршрутизаторов, где патчи устанавливаются несвоевременно или не устанавливаются вовсе.Что делать
Для защиты от угрозы специалисты рекомендуют:- Проверить наличие обновлений прошивки для всех устройств на базе Realtek Jungle SDK и незамедлительно установить патч от производителя.
- Если обновление недоступно — ограничить доступ к устройству из внешних сетей, отключить ненужные сервисы и порты.
- Настроить сетевой мониторинг на предмет аномального STUN-трафика, особенно исходящего от IoT-устройств и маршрутизаторов.
- Изолировать IoT-сегмент от корпоративной инфраструктуры с помощью VLAN и правил межсетевого экрана.
- Использовать решения для обнаружения вторжений (IDS/IPS) с актуальными сигнатурами.
- Провести инвентаризацию устройств и вывести из эксплуатации оборудование, для которого производитель прекратил поддержку.
Источник: The Hacker News