
SafeKit - СейфКит
Комплекс безопасности для вашего бизнеса
Услуги
Битрикс24
1С-Битрикс: Управление сайтом
Mikrotik
Windows Server
Блог
Компания
О компании
Партнеры
Реквизиты
Оферта
Политика
Контакты
Акции
+79696000089
+79696000089 Мобильный
Войти
  • Корзина0
  • Избранные товары0
  • Сравнение товаров0
sale@safekit.tech
г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
  • Вконтакте
  • Telegram
  • WhatsApp
+79696000089
+79696000089 Мобильный
SafeKit - СейфКит
Войти
Сравнение0
Избранные товары 0
Корзина 0
Компания
  • О компании
  • Партнеры
  • Реквизиты
  • Оферта
  • Политика
Сертификаты
Услуги
  • Битрикс24
  • 1С-Битрикс: Управление сайтом
  • Mikrotik
  • Windows Server
Блог
Лицензии
  • amoCRM
  • Битрикс
  • Подписки
Инструменты
SafeKit Pro
Развлечения для сетевиков
Контакты
+  ЕЩЕ
    SafeKit - СейфКит
    Компания
    • О компании
    • Партнеры
    • Реквизиты
    • Оферта
    • Политика
    Сертификаты
    Услуги
    • Битрикс24
    • 1С-Битрикс: Управление сайтом
    • Mikrotik
    • Windows Server
    Блог
    Лицензии
    • amoCRM
    • Битрикс
    • Подписки
    Инструменты
    SafeKit Pro
    Развлечения для сетевиков
    Контакты
    +  ЕЩЕ
      Сравнение0
      Избранные товары 0
      Корзина 0
      Злоумышленники эксплуатируют цепочку уязвимостей Plex2Shell для установки криптомайнеров и прокси-бэкдора на Linux - SafeKit - СейфКит
      Сравнение0 Избранные товары 0 Корзина 0
      Телефоны
      +79696000089 Мобильный
      • Услуги
        • Назад
        • Услуги
        • Битрикс24
        • 1С-Битрикс: Управление сайтом
        • Mikrotik
        • Windows Server
      • Блог
      • Компания
        • Назад
        • Компания
        • О компании
        • Партнеры
        • Реквизиты
        • Оферта
        • Политика
      • Контакты
      • Акции
      • Личный кабинет
      • Корзина0
      • Избранные товары0
      • Сравнение товаров0
      • +79696000089Мобильный
      Контактная информация
      г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
      sale@safekit.tech
      • Вконтакте
      • Telegram
      • WhatsApp

      Злоумышленники эксплуатируют цепочку уязвимостей Plex2Shell для установки криптомайнеров и прокси-бэкдора на Linux
      Главная
      —
      Блог
      —Злоумышленники эксплуатируют цепочку уязвимостей Plex2Shell для установки криптомайнеров и прокси-бэкдора на Linux
      20 октября 2026 0:00
      Злоумышленники эксплуатируют цепочку уязвимостей Plex2Shell для установки криптомайнеров и прокси-бэкдора на Linux
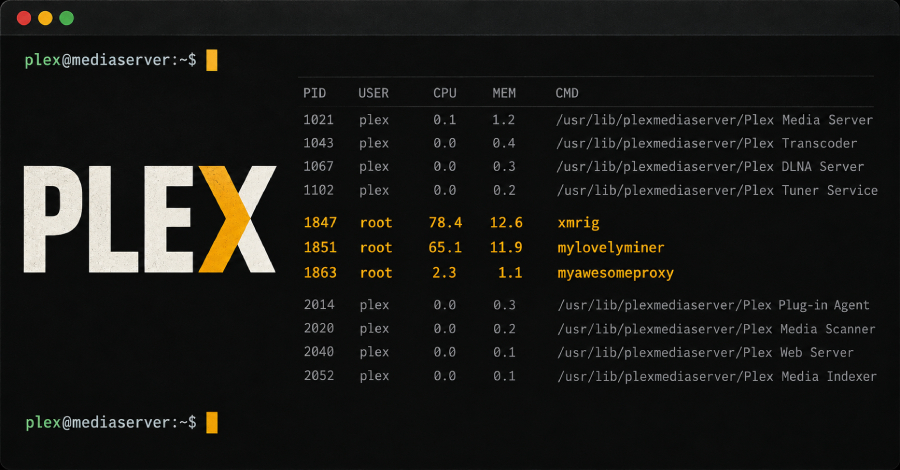
      Через сутки после публикации proof-of-concept злоумышленники начали массово эксплуатировать цепочку из четырёх уязвимостей в Plex Media Server, получившую название Plex2Shell. Атаки приводят к развёртыванию криптомайнеров и обратного прокси-сервера, превращающего взломанные серверы в узлы теневой сети. Уязвимы инсталляции Plex Media Server, доступные из интернета, — в первую очередь на Linux-хостах.
      Исследователь, публикующийся под псевдонимом boredhackerblog, сообщил, что всего через день после обнародования proof-of-concept (PoC) эксплуатация уязвимостей Plex Media Server была зафиксирована в реальных атаках. Злоумышленники используют цепочку из четырёх различных уязвимостей, которая получила общее название Plex2Shell. Цель атак — развёртывание на скомпрометированных хостах программ для майнинга криптовалют и обратного прокси-сервера. Этот случай иллюстрирует классическую динамику современного ландшафта угроз: публикация PoC резко сокращает окно между раскрытием уязвимостей и началом их активной эксплуатации. Для владельцев медиасерверов, доступных из интернета, это означает, что промедление с обновлением фактически равносильно компрометации.

      Подробности

      Цепочка Plex2Shell объединяет четыре уязвимости, которые эксплуатируются последовательно — от получения первоначального доступа до выполнения кода на целевой системе, что и отражено в названии (Plex to Shell). По данным исследователя, активность эксплуатации была зафиксирована уже на следующий день после публикации PoC. В качестве полезной нагрузки после успешного взлома злоумышленники развёртывают два типа программного обеспечения: майнеры криптовалют, использующие вычислительные ресурсы захваченного сервера, и обратный прокси-сервер. Второй компонент особенно опасен: он позволяет злоумышленникам сохранять скрытый доступ к скомпрометированному хосту и может превращать взломанные машины в элементы сети, используемой для перенаправления трафика или маскировки других атак. Атаки нацелены на Linux-системы, на которых развёрнут Plex Media Server. Характер полезной нагрузки — криптомайнеры и прокси-бэкдор — типичен для кампаний, ориентированных на интернет-доступные серверы: такие хосты обладают достаточными вычислительными ресурсами для майнинга и одновременно могут служить устойчивой инфраструктурой для дальнейшей противоправной деятельности. На момент публикации исходного материала конкретные идентификаторы CVE, затронутые версии Plex Media Server и точный перечень эксплуатируемых уязвимостей в цепочке не раскрывались. Тем не менее сам факт публикации PoC и немедленного начала его использования в атаках делает ситуацию критичной для всех, кто эксплуатирует Plex Media Server с доступом из интернета.

      Что делать

      В первую очередь необходимо проверить, доступна ли ваша инсталляция Plex Media Server из интернета. Если да — это основной фактор риска, и его следует устранить: ограничьте доступ к серверу доверенными сетями или организуйте подключение через VPN. Далее: - Отслеживайте официальные релизы Plex и как можно быстрее устанавливайте обновления, закрывающие уязвимости. Учитывая наличие публичного PoC, обновление следует считать приоритетным, а не плановым. - Проведите аудит скомпрометированных, по вашим подозрениям, хостов: ищите признаки работы майнеров (аномальная загрузка CPU, неизвестные процессы, потребление электроэнергии) и посторонние прокси-процессы, а также несанкционированные изменения в конфигурации и автозапуске. - Ограничьте исходящие сетевые соединения с сервера: блокировка подключений к пулам майнинга и неизвестным внешним адресам усложнит закрепление злоумышленников в инфраструктуре. - При обнаружении компрометации не ограничивайтесь удалением вредоносных файлов: проведите полную проверку хоста, смените учётные данные и при необходимости переустановите систему. - Включите централизованный сбор журналов и мониторинг аномалий — раннее обнаружение обратного прокси и майнера существенно сокращает ущерб. Итог: публикация PoC для Plex2Shell сделала эксплуатацию уязвимостей вопросом часов, а не недель. Единственная надёжная мера — оперативное обновление Plex Media Server и отказ от прямого доступа к нему из интернета.

      Источник: The Hacker News

      Теги
      новости The Hacker
      Назад к списку
      Теги
      AWS Security Blog BleepingComputer Check Point Research Cisco Talos Intelligence Cloudflare Blog (Security) CVE CVE Project (cvelistV5) CVE-2025-15679 CVE-2026-0302 CVE-2026-11765 CVE-2026-14297 CVE-2026-18453 CVE-2026-18796 CVE-2026-18922 CVE-2026-19802 CVE-2026-19843 CVE-2026-19944 CVE-2026-20512 CVE-2026-21101 CVE-2026-32686 CVE-2026-33920 CVE-2026-4129 CVE-2026-42806 CVE-2026-42807 CVE-2026-42808 CVE-2026-46460 CVE-2026-47680 CVE-2026-4945 CVE-2026-49918 CVE-2026-49919 CVE-2026-50237 CVE-2026-52762 CVE-2026-5399 CVE-2026-61699 CVE-2026-63622 CVE-2026-64560 CVE-2026-6640 CVE-2026-6641 CVE-2026-6642 CVE-2026-68878 CVE-2026-68897 CVE-2026-69272 CVE-2026-69493 CVE-2026-69494 CVE-2026-69600 CVE-2026-69845 CVE-2026-69855 CVE-2026-69911 CVE-2026-7188 CVE-2026-73312 CVE-2026-73334 CVE-2026-73784 CVE-2026-73785 CVE-2026-73789 CVE-2026-74761 CVE-2026-74859 CVE-2026-76560 CVE-2026-76925 CVE-2026-78083 CVE-2026-78133 CVE-2026-78302 CVE-2026-78374 CVE-2026-78448 CVE-2026-78701 CVE-2026-78807 CVE-2026-79635 CVE-2026-79636 CVE-2026-79968 CVE-2026-80123 CVE-2026-80124 CVE-2026-80354 CVE-2026-80462 CVE-2026-81353 CVE-2026-81635 CVE-2026-81909 CVE-2026-81978 CVE-2026-82056 CVE-2026-82533 CVE-2026-82582 CVE-2026-82617 CVE-2026-83954 CVE-2026-83971 CVE-2026-83996 CVE-2026-84390 CVE-2026-85117 CVE-2026-85384 CVE-2026-85546 CVE-2026-85662 CVE-2026-85702 CVE-2026-86073 CVE-2026-86256 CVE-2026-86317 CVE-2026-86781 CVE-2026-86782 CVE-2026-86812 CVE-2026-87589 CVE-2026-87733 CVE-2026-87747 CVE-2026-87766 CVE-2026-87827 CVE-2026-87874 CVE-2026-87875 CVE-2026-87876 CVE-2026-87894 CVE-2026-87908 CVE-2026-87916 CVE-2026-87962 CVE-2026-88008 CVE-2026-88260 CVE-2026-88264 CVE-2026-88940 CVE-2026-89148 CVE-2026-89212 CVE-2026-89240 Dark Reading Fortinet Blog Kaspersky Securelist RU Keycloak Blog Krebs on Security Microsoft Security Blog mikrotik opennet Positive Technologies Blog SecurityWeek The Hacker News безопасность информационная безопасность кибербезопасность новости новости ИБ Хабр — Информационная безопасность Хабр — Системное администрирование Яндекс Облако — Безопасность
      Компания
      Сертификаты
      Услуги
      Блог
      Лицензии
      Инструменты
      SafeKit Pro
      Развлечения для сетевиков
      Контакты
      • Вконтакте
      • Telegram
      • WhatsApp
      +79696000089
      +79696000089 Мобильный
      sale@safekit.tech
      г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
      Политика конфиденциальности
      Политика использования файлов cookie
      2026 © Всё для защиты и стабильности
      Нашли ошибку на сайте? Выделите текст и нажмите Ctrl+Shift+Enter (или Cmd+Shift+Enter на Mac) — сообщение уйдёт в поддержку. Если горячие клавиши недоступны, пишите на support@safekit.tech.

      Мы используем файлы cookie для работы сайта и, с вашего согласия, для аналитики (Яндекс.Метрика) и работы квиз-формы (Marquiz). Подробнее — в Политике использования cookie и Политике обработки персональных данных.