

Как вредоносные OAuth-приложения приводят к взлому Google Workspace
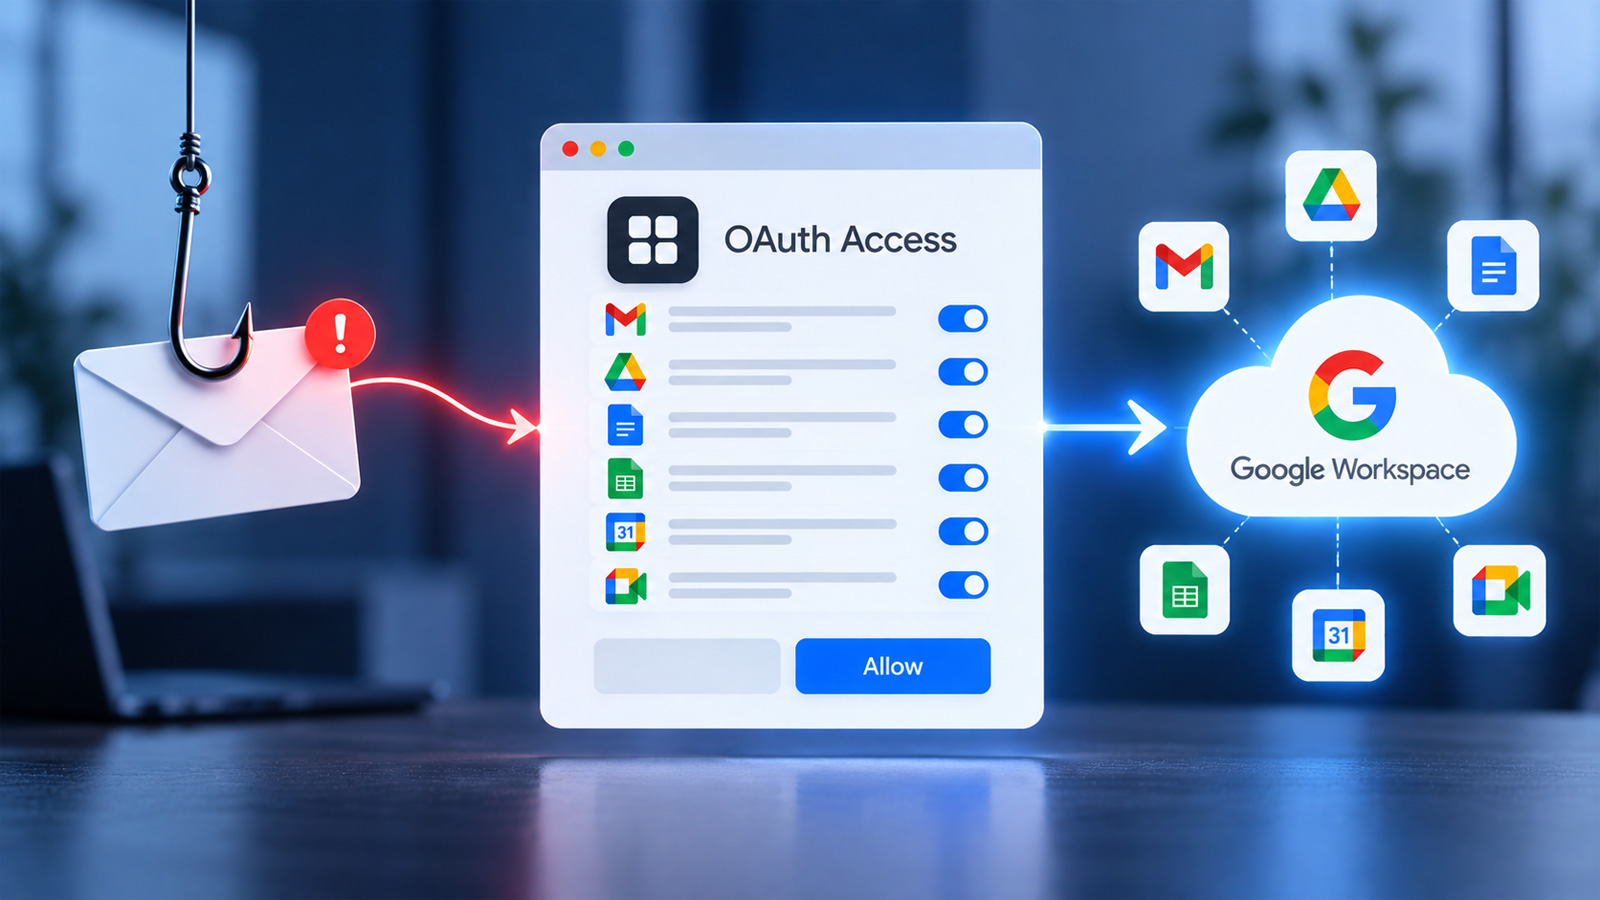
Злоумышленники всё чаще комбинируют социальную инженерию с вредоносными OAuth-приложениями, чтобы получить доступ к данным Google Workspace, не полагаясь только на украденные пароли. В рамках вебинара разбираются две реальные атаки, демонстрирующие, как развиваются такие инциденты и какие средства защиты помогают их остановить.
Подробности
OAuth — это открытый протокол авторизации, позволяющий сторонним приложениям получать доступ к данным пользователя без передачи логина и пароля. Именно эта особенность делает его удобной мишенью: если пользователь выдаёт разрешение вредоносному приложению, атакующий получает токен доступа, который действует в обход пароля и зачастую не вызывает подозрений у стандартных средств защиты. Согласно исходному материалу BleepingComputer, в рамках вебинара рассматриваются две атаки, в которых социальная инженерия сочетается с вредоносными OAuth-приложениями. Злоумышленники побуждают пользователя предоставить приложению разрешения на доступ к почте, файлам, календарю и другим сервисам Google Workspace. После выдачи согласия атакующий может читать и похищать корпоративные данные, действуя от имени легитимного пользователя. Ключевая опасность такого подхода в том, что компрометация не требует кражи пароля и не всегда фиксируется как подозрительный вход. Даже при включённой MFA злоумышленник может обойти эту защиту, поскольку пользователь сам авторизует приложение. Именно поэтому вредоносные OAuth-приложения представляют серьёзную угрозу для организаций, использующих Google Workspace. Авторы вебинара разбирают полную цепочку атаки — от первоначального контакта с жертвой до получения доступа к данным — и показывают, какие элементы инфраструктуры и какие сигналы позволяют выявить инцидент на ранней стадии.Что делать
Для защиты от подобных атак эксперты рекомендуют сосредоточиться на контроле сторонних приложений и повышении осведомлённости сотрудников. Конкретные меры: - Ограничить возможность пользователей самостоятельно выдавать разрешения сторонним OAuth-приложениям, введя политику предварительного одобрения. - Регулярно проводить аудит уже подключённых приложений и отзывать разрешения у тех, что больше не используются или вызывают сомнения. - Настроить мониторинг и оповещения о подключении новых OAuth-приложений и о выдаче чувствительных разрешений (доступ к почте, файлам, контактам). - Обучать сотрудников распознаванию попыток социальной инженерии, в том числе фишинговых сценариев, ведущих к выдаче согласия на доступ. - Применять принцип минимальных привилегий и сегментировать доступ к критичным данным Google Workspace. Важно понимать: даже надёжный пароль и включённая MFA не гарантируют защиты, если пользователь добровольно предоставит доступ вредоносному приложению. Контроль OAuth-разрешений становится таким же обязательным элементом безопасности, как управление паролями и многофакторная аутентификация.Источник: BleepingComputer