

Gigabud создаёт рабочие профили Android, чтобы обходить проверки банковских приложений
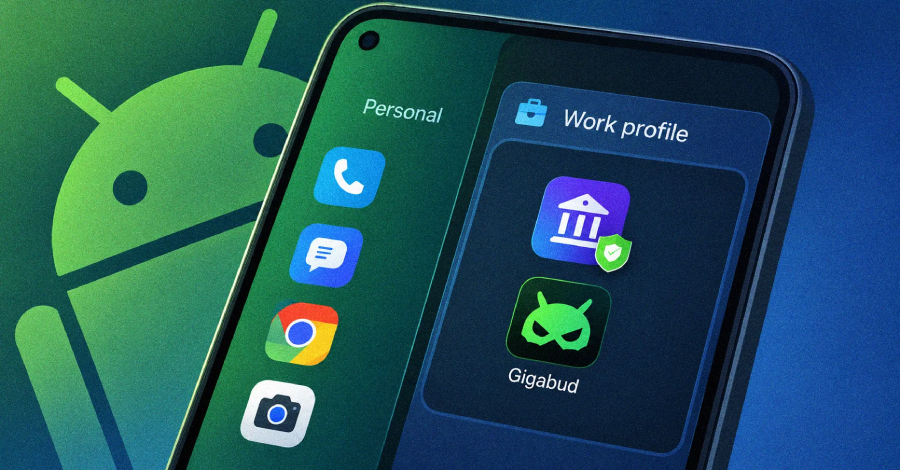
Банковский троян Gigabud начал устанавливать второе Android-приложение, которое создаёт рабочий профиль на заражённом устройстве и помещает внутрь изменённую версию банковского приложения. По данным Group-IB, такая схема позволяет вредоносу скрываться от проверок легитимных банковских приложений. Угроза затрагивает пользователей Android, работающих с банковскими сервисами.
Подробности
Gigabud — известный банковский троян для платформы Android, основной целью которого являются пользователи банковских приложений. Согласно отчёту Group-IB, новая функциональность вредоноса реализуется через цепочку из двух компонентов: первое приложение выступает в роли загрузчика и устанавливает второе, которое и создаёт рабочий профиль на устройстве. Рабочий профиль в Android — это отдельная среда, предназначенная для корпоративных приложений и управляемая через решения MDM (Mobile Device Management). Приложения внутри профиля работают изолированно от личного пространства: они не имеют доступа к личным данным пользователя, и наоборот. Злоумышленники используют эту штатную функцию Android в своих интересах, размещая в защищённом контуре изменённую версию банковского приложения. Ключевая проблема заключается в том, что легитимные банковские приложения при запуске проверяют окружение на предмет наличия вредоносного ПО, рут-доступа и других признаков компрометации. Однако если поддельное банковское приложение находится внутри рабочего профиля, эти проверки не срабатывают — изоляция профиля скрывает вредоносную активность от механизмов безопасности легитимного приложения. В отчёте не указаны конкретные номера CVE, поскольку описанная тактика не связана с эксплуатацией уязвимости в Android — она использует легитимную функциональность операционной системы. Точный список затронутых банковских приложений и регионов распространения в исходном сообщении не приводится.Что делать
Пользователям Android рекомендуется устанавливать приложения только из официальных источников — Google Play и проверенных магазинов, — а также внимательно проверять список установленных приложений и созданных рабочих профилей в настройках устройства. Наличие рабочего профиля, который вы не создавали самостоятельно или через корпоративное MDM-решение, — серьёзный повод для беспокойства. Следует включить Google Play Protect и регулярно проверять устройство на наличие подозрительных приложений. Если обнаружен неизвестный рабочий профиль, его необходимо удалить через настройки Android, а при подозрении на заражение — обратиться в банк и, при необходимости, выполнить сброс устройства до заводских настроек. Организациям, использующим MDM-решения для управления корпоративными устройствами, стоит усилить мониторинг создания рабочих профилей и контролировать устанавливаемые приложения. Банкам, в свою очередь, имеет смысл учитывать новую тактику при разработке механизмов антифрода и проверок окружения. Итог: Gigabud демонстрирует, как штатные механизмы изоляции Android могут быть использованы во вред пользователям, поэтому контроль за появлением рабочих профилей на устройстве становится важной частью базовой мобильной гигиены.Источник: The Hacker News