
SafeKit - СейфКит
Комплекс безопасности для вашего бизнеса
Услуги
Битрикс24
1С-Битрикс: Управление сайтом
Mikrotik
Windows Server
Блог
Компания
О компании
Партнеры
Реквизиты
Оферта
Политика
Контакты
Акции
+79696000089
+79696000089 Мобильный
Войти
  • Корзина0
  • Избранные товары0
  • Сравнение товаров0
sale@safekit.tech
г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
  • Вконтакте
  • Telegram
  • WhatsApp
+79696000089
+79696000089 Мобильный
SafeKit - СейфКит
Войти
Сравнение0
Избранные товары 0
Корзина 0
Компания
  • О компании
  • Партнеры
  • Реквизиты
  • Оферта
  • Политика
Сертификаты
Услуги
  • Битрикс24
  • 1С-Битрикс: Управление сайтом
  • Mikrotik
  • Windows Server
Блог
Лицензии
  • amoCRM
  • Битрикс
  • Подписки
Инструменты
SafeKit Pro
Развлечения для сетевиков
Контакты
+  ЕЩЕ
    SafeKit - СейфКит
    Компания
    • О компании
    • Партнеры
    • Реквизиты
    • Оферта
    • Политика
    Сертификаты
    Услуги
    • Битрикс24
    • 1С-Битрикс: Управление сайтом
    • Mikrotik
    • Windows Server
    Блог
    Лицензии
    • amoCRM
    • Битрикс
    • Подписки
    Инструменты
    SafeKit Pro
    Развлечения для сетевиков
    Контакты
    +  ЕЩЕ
      Сравнение0
      Избранные товары 0
      Корзина 0
      ClickFix-ловушки распространяют новый RAT ChainScript через Polygon для ротации C2-инфраструктуры - SafeKit - СейфКит
      Сравнение0 Избранные товары 0 Корзина 0
      Телефоны
      +79696000089 Мобильный
      • Услуги
        • Назад
        • Услуги
        • Битрикс24
        • 1С-Битрикс: Управление сайтом
        • Mikrotik
        • Windows Server
      • Блог
      • Компания
        • Назад
        • Компания
        • О компании
        • Партнеры
        • Реквизиты
        • Оферта
        • Политика
      • Контакты
      • Акции
      • Личный кабинет
      • Корзина0
      • Избранные товары0
      • Сравнение товаров0
      • +79696000089Мобильный
      Контактная информация
      г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
      sale@safekit.tech
      • Вконтакте
      • Telegram
      • WhatsApp

      ClickFix-ловушки распространяют новый RAT ChainScript через Polygon для ротации C2-инфраструктуры

      Главная
      —
      Блог
      —ClickFix-ловушки распространяют новый RAT ChainScript через Polygon для ротации C2-инфраструктуры
      21 сентября 2026 0:00
      ClickFix-ловушки распространяют новый RAT ChainScript через Polygon для ротации C2-инфраструктуры
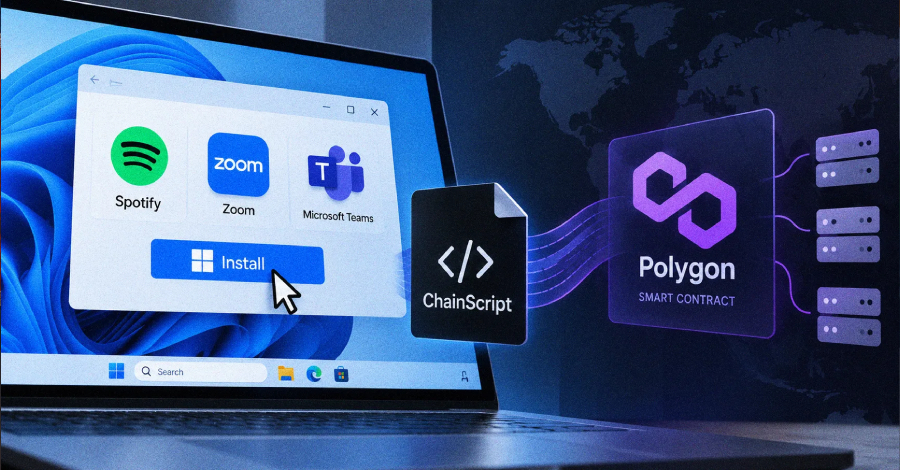
      Исследователи из Blackpoint Adversary Pursuit Group обнаружили ранее неизвестный RAT под названием ChainScript, который распространяется с помощью ClickFix-подобных ловушек. Вредоносная программа маскируется под Spotify, Zoom Workplace и Microsoft Teams, а для ротации командной инфраструктуры злоумышленники используют блокчейн Polygon. Атака затрагивает пользователей Windows, ищущих легитимное ПО.
      Специалисты Blackpoint Adversary Pursuit Group (APG) раскрыли новую кампанию киберпреступников, в которой применяются ClickFix-подобные ловушки для доставки ранее не документированного удаленного трояна (RAT) под названием ChainScript. Злоумышленники выдают вредоносное ПО за популярные приложения — Spotify, Zoom Workplace и Microsoft Teams, что делает атаку особенно опасной для невнимательных пользователей, ищущих легитимный софт для работы или развлечений.

      Подробности

      По данным Blackpoint APG, ChainScript фигурирует под несколькими именами сборок, включая ComponentTask33, UpdateDigital, HostShared и OrchidViolet66. Такое разнообразие имен позволяет вредоносу оставаться незамеченным и затрудняет его сигнатурное обнаружение антивирусными решениями. Сама схема ClickFix предполагает, что жертву убеждают выполнить вручную一系列 команд или вставить скрипт в терминал — якобы для «исправления ошибки» или «подтверждения, что вы не робот». В результате на устройство загружается и запускается ChainScript, предоставляющий атакующим удаленный доступ. Ключевая особенность кампании — использование блокчейна Polygon для ротации инфраструктуры command-and-control (C2). Вместо традиционных доменов или IP-адресов, которые можно быстро заблокировать, операторы ChainScript, судя по всему, применяют смарт-контракты или транзакции в сети Polygon для получения актуальных адресов C2-серверов. Это делает блокировку инфраструктуры значительно сложнее: даже если один сервер будет выведен из строя, вредонос сможет получить новый адрес из децентрализованной и неизменяемой записи в блокчейне. Подобный подход уже встречался у других APT-групп, но в контексте ClickFix-кампаний он применяется редко. На данный момент публично не раскрыты конкретные CVE, связанные с ChainScript, — атака строится на социальной инженерии, а не на эксплуатации уязвимостей. Основная цель — устройства под управлением Windows, поскольку ClickFix-ловушки обычно имитируют диалоговые окна браузера или системные утилиты. Вредоносные сборки могут выглядеть как установщики или обновления для вышеупомянутых приложений.

      Что делать

      Специалисты по безопасности рекомендуют следующие меры защиты: - Объясните сотрудникам, что легитимные сайты и сервисы никогда не просят вставлять команды в терминал или PowerShell для «проверки» или «исправления» чего-либо. Это основной признак ClickFix-атак. - Загружайте Spotify, Zoom Workplace, Microsoft Teams и другие приложения только с официальных сайтов или из проверенных магазинов приложений. - Настройте EDR- или антивирусные решения для отслеживания подозрительной активности PowerShell, cmd и других интерпретаторов команд, особенно при запуске из браузера. - Ограничьте права пользователей: запретите запуск скриптов без цифровой подписи через групповые политики. - Проведите аудит сетевого трафика на предмет обращений к узлам, связанным с Polygon, если они не используются в легитимных бизнес-процессах. - Следите за индикаторами компрометации (IOC) от Blackpoint APG и других исследовательских групп — имена сборок ComponentTask33, UpdateDigital, HostShared, OrchidViolet66 помогут в охоте за угрозами. Итог: ChainScript демонстрирует эволюцию ClickFix-тактик — от простого распространения вредоносов до использования децентрализованных блокчейн-каналов для устойчивости C2. Компаниям стоит пересмотреть политики запуска скриптов и усилить обучение сотрудников, чтобы не стать частью этой кампании.

      Источник: The Hacker News

      Теги
      новости The Hacker
      Назад к списку
      Теги
      AWS Security Blog BleepingComputer Check Point Research Cisco Talos Intelligence Cloudflare Blog (Security) CVE CVE Project (cvelistV5) CVE-2025-15679 CVE-2026-0302 CVE-2026-11765 CVE-2026-14297 CVE-2026-18453 CVE-2026-18796 CVE-2026-18922 CVE-2026-19802 CVE-2026-19843 CVE-2026-19944 CVE-2026-20512 CVE-2026-21101 CVE-2026-32686 CVE-2026-33920 CVE-2026-4129 CVE-2026-42806 CVE-2026-42807 CVE-2026-42808 CVE-2026-46460 CVE-2026-47680 CVE-2026-4945 CVE-2026-49918 CVE-2026-49919 CVE-2026-50237 CVE-2026-52762 CVE-2026-5399 CVE-2026-61699 CVE-2026-63622 CVE-2026-64560 CVE-2026-6640 CVE-2026-6641 CVE-2026-6642 CVE-2026-68878 CVE-2026-68897 CVE-2026-69272 CVE-2026-69493 CVE-2026-69494 CVE-2026-69600 CVE-2026-69845 CVE-2026-69855 CVE-2026-69911 CVE-2026-7188 CVE-2026-73312 CVE-2026-73334 CVE-2026-73784 CVE-2026-73785 CVE-2026-73789 CVE-2026-74761 CVE-2026-74859 CVE-2026-76560 CVE-2026-76925 CVE-2026-78083 CVE-2026-78133 CVE-2026-78302 CVE-2026-78374 CVE-2026-78448 CVE-2026-78701 CVE-2026-78807 CVE-2026-79635 CVE-2026-79636 CVE-2026-79968 CVE-2026-80123 CVE-2026-80124 CVE-2026-80354 CVE-2026-80462 CVE-2026-81353 CVE-2026-81635 CVE-2026-81909 CVE-2026-81978 CVE-2026-82056 CVE-2026-82533 CVE-2026-82582 CVE-2026-82617 CVE-2026-83954 CVE-2026-83971 CVE-2026-83996 CVE-2026-84390 CVE-2026-85117 CVE-2026-85384 CVE-2026-85546 CVE-2026-85662 CVE-2026-85702 CVE-2026-86073 CVE-2026-86256 CVE-2026-86317 CVE-2026-86781 CVE-2026-86782 CVE-2026-86812 CVE-2026-87589 CVE-2026-87733 CVE-2026-87747 CVE-2026-87766 CVE-2026-87827 CVE-2026-87874 CVE-2026-87875 CVE-2026-87876 CVE-2026-87894 CVE-2026-87908 CVE-2026-87916 CVE-2026-87962 CVE-2026-88008 CVE-2026-88260 CVE-2026-88264 CVE-2026-88940 CVE-2026-89148 CVE-2026-89212 CVE-2026-89240 Dark Reading Fortinet Blog Kaspersky Securelist RU Keycloak Blog Krebs on Security Microsoft Security Blog mikrotik opennet Positive Technologies Blog SecurityWeek The Hacker News безопасность информационная безопасность кибербезопасность новости новости ИБ Хабр — Информационная безопасность Хабр — Системное администрирование Яндекс Облако — Безопасность
      Компания
      Сертификаты
      Услуги
      Блог
      Лицензии
      Инструменты
      SafeKit Pro
      Развлечения для сетевиков
      Контакты
      • Вконтакте
      • Telegram
      • WhatsApp
      +79696000089
      +79696000089 Мобильный
      sale@safekit.tech
      г. Нижний Новгород, сп Новинки, ул. 2-ая Дорожная, д. 13, кв. 19
      Политика конфиденциальности
      Политика использования файлов cookie
      2026 © Всё для защиты и стабильности
      Нашли ошибку на сайте? Выделите текст и нажмите Ctrl+Shift+Enter (или Cmd+Shift+Enter на Mac) — сообщение уйдёт в поддержку. Если горячие клавиши недоступны, пишите на support@safekit.tech.

      Мы используем файлы cookie для работы сайта и, с вашего согласия, для аналитики (Яндекс.Метрика) и работы квиз-формы (Marquiz). Подробнее — в Политике использования cookie и Политике обработки персональных данных.