

Citrix NetScaler: детали эксплуатации CVE-2026-88772 с выполнением shellcode до аутентификации
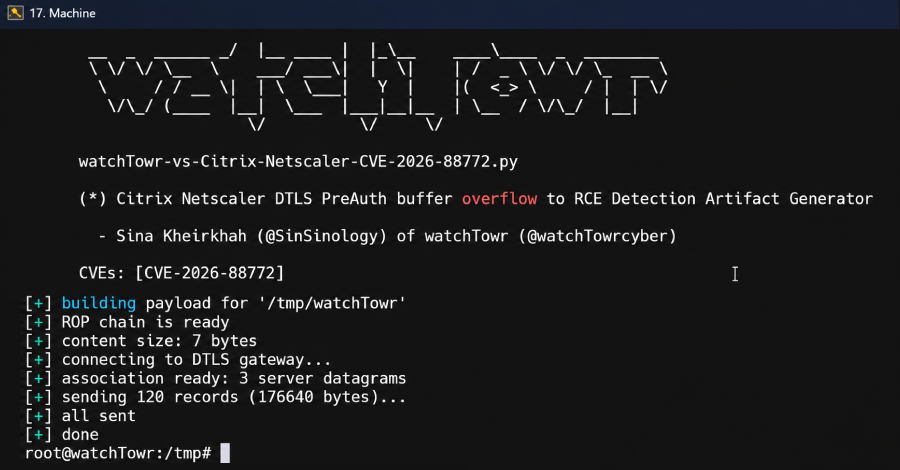
Исследователи в области кибербезопасности раскрыли технические подробности критической уязвимости в Citrix NetScaler ADC и Gateway, которая уже активно эксплуатируется злоумышленниками. Проблема CVE-2026-88772 с оценкой CVSS 9.5 позволяет выполнить shellcode до прохождения аутентификации. Уязвимость затрагивает обработку протокола DTLS и требует немедленного внимания администраторов, использующих решения Citrix для публикации приложений и удалённого доступа.
Подробности
CVE-2026-88772 — это ошибка переполнения памяти (memory overflow), возникающая при обработке протокола Datagram Transport Layer Security (DTLS). По данным исследователей, корень проблемы лежит в реализации NetScaler, что делает её особенно опасной: эксплуатация не требует предварительной аутентификации, то есть атакующий может отправить специально сформированный DTLS-пакет и добиться выполнения shellcode на целевом устройстве. Значение CVSS 9.5 относит уязвимость к категории критических. Уязвимость уже была закрыта производителем в одном из предыдущих обновлений, однако отсутствие публичных технических деталей до настоящего момента не мешало злоумышленникам использовать её в атаках. Теперь, когда информация раскрыта, риск массовых попыток эксплуатации возрастает многократно — злоумышленники получают готовую дорожную карту для атак на необновлённые системы.Что делать
В первую очередь необходимо убедиться, что Citrix NetScaler ADC и Gateway обновлены до версии, содержащей исправление CVE-2026-88772. Если обновление ещё не установлено, сделать это нужно немедленно — откладывать нельзя, учитывая активную эксплуатацию. Проверьте журналы и индикаторы компрометации на предмет подозрительной активности, связанной с DTLS-трафиком. Если NetScaler-устройства доступны из интернета, стоит ограничить доступ по IP-адресам или перенести управляющие интерфейсы во внутренний сегмент сети. Также рекомендуется проверить, не использовались ли устройства для бокового перемещения внутри инфраструктуры: наличие shellcode-выполнения означает, что злоумышленник мог получить полный контроль над системой. Дополнительно стоит пересмотреть конфигурацию DTLS: если этот протокол не используется, его следует отключить, чтобы сократить поверхность атаки. Итог: CVE-2026-88772 — редкий случай критической уязвимости с выполнением кода до аутентификации в широко распространённом корпоративном решении. Патч уже доступен, но активная эксплуатация означает, что промедление с обновлением равносильно открытым дверям для атакующих.Источник: The Hacker News