

Anthropic: малые ИИ-модели могут создать самораспространяющиеся IoT-ботнеты
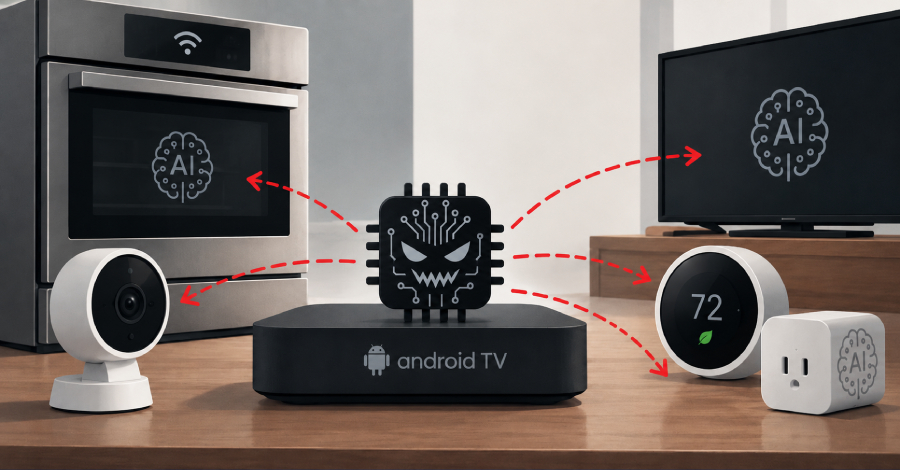
Anthropic предупреждает: через несколько месяцев малые ИИ-модели могут научиться самостоятельно размножаться на IoT-устройствах — от умных печей до небрендовых Android TV-приставок. Из таких заражённых устройств может сформироваться автономный червеобразный ботнет, который крайне сложно нейтрализовать из-за отсутствия единой точки отключения. Предупреждение касается владельцев и производителей потребительских IoT-устройств.
Подробности
Anthropic указывает, что малые ИИ-модели уже сейчас способны решать всё более широкий круг задач при меньших вычислительных затратах, что делает их пригодными для запуска непосредственно на слабых IoT-устройствах. Ключевая опасность — сочетание автономности и способности к самокопированию: вредоносный агент мог бы распространяться между устройствами без участия оператора-человека. Технические детали атаки, конкретные продукты, версии прошивок и идентификаторы CVE в исходном сообщении не приводятся. Речь идёт о концептуальном предупреждении, а не о зафиксированной эксплуатируемой уязвимости. В качестве примеров потенциально уязвимых категорий устройств названы умные печи и Android TV-приставки неизвестных производителей — типичные представители массового IoT с длинными циклами обновления и слабой защитой. Именно отсутствие централизованной точки управления делает такие ботнеты устойчивыми: даже при обнаружении части заражённых узлов сеть продолжает функционировать и распространяться дальше, что затрудняет реагирование и полное устранение угрозы.Что делать
Хотя угроза пока оценивается как перспективная, базовые меры защиты IoT-инфраструктуры остаются актуальными:- Изолируйте IoT-устройства в отдельный сегмент сети, не допуская их прямого взаимодействия с критичными системами и рабочими станциями.
- Регулярно обновляйте прошивки и удаляйте ПО производителя там, где это возможно; отдавайте предпочтение устройствам с подтверждённой поддержкой обновлений.
- Отключайте неиспользуемые функции и открытые порты на IoT-гаджетах, меняйте заводские пароли по умолчанию.
- Ограничивайте исходящие соединения устройств на уровне сети, чтобы блокировать их участие в ботнетах.
- Следите за предупреждениями производителей и лабораторий ИИ-безопасности, чтобы своевременно реагировать на новые классы угроз.
Источник: The Hacker News