

Android-шпион uCreator крадёт пароли 2FA Telegram и клонирует аккаунты WeChat
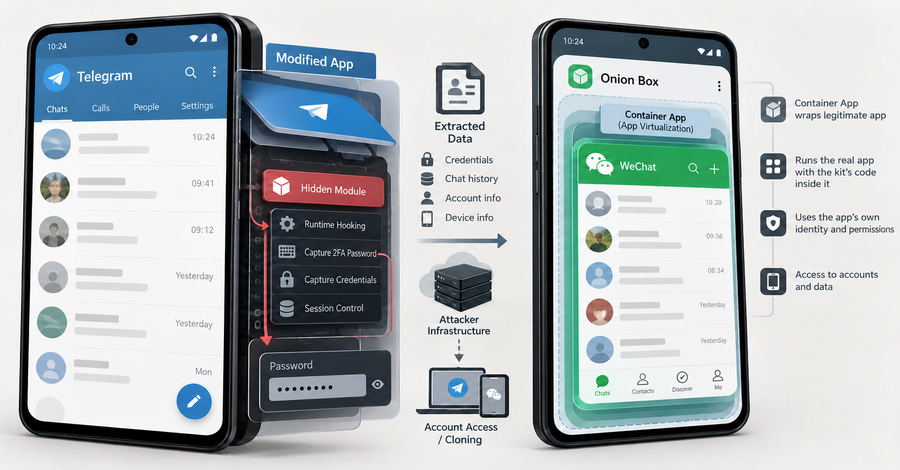
Исследователь Ovi обнаружил арендуемый Android-шпион uCreator, который захватывает аккаунты Telegram и WeChat, встраивая вредоносный код в рабочие копии этих приложений. Угроза касается только тех, кто устанавливает поддельные копии вне официальных магазинов приложений или запускает WeChat в контейнерном приложении создателей кита. Telegram-компонент uCreator совпадает с бэкдором Baohuo.
Подробности
Ключевая особенность uCreator — сокрытие вредоносного кода внутри рабочих сборок Telegram и WeChat. Пользователь получает полностью functioning приложение, однако вместе с ним на устройство попадает шпионская начинка. Telegram-компонент кита, по данным исследователя, совпадает с бэкдором Baohuo, ранее описанным специалистом Doctor (имя в исходном материале приведено не полностью). Векторы заражения ограничены двумя сценариями. Первый — установка поддельных копий Telegram или WeChat, распространяемых вне официальных магазинов приложений. Второй — запуск WeChat внутри контейнерного приложения, созданного авторами кита. В обоих случаях жертва сама инициирует установку, поэтому стандартные механизмы проверки магазинов не срабатывают. Функциональность угрозы включает кражу паролей двухфакторной аутентификации Telegram и клонирование аккаунтов WeChat. Таким образом, компрометация учётных записей происходит на уровне самого клиента, а не через перехват сетевого трафика или атаку на серверную инфраструктуру мессенджеров. Модель распространения uCreator — аренда. Это снижает порог входа для злоумышленников: готовый кит доступен без необходимости разрабатывать собственный вредоносный код, что расширяет круг потенциальных атакующих.Что делать
Устанавливайте Telegram и WeChat только из официальных магазинов приложений — Google Play или проверенных корпоративных каталогов. Откажитесь от использования сторонних сборок, «модифицированных» версий и неофициальных контейнеров для запуска мессенджеров, даже если они обещают дополнительные функции. Проверьте уже установленные приложения: сверьте источник установки, цифровую подпись и разработчика. При малейших сомнениях удалите клиент и установите чистую версию из официального магазина. Включите двухфакторную аутентификацию (MFA) в Telegram и WeChat и регулярно проверяйте активные сессии — это не блокирует кражу паролей 2FA на уровне заражённого клиента, но ограничивает ущерб при компрометации. Не запускайте WeChat в сторонних контейнерных приложениях. Для организаций: ограничьте установку приложений из неизвестных источников политиками MDM и проводите инвентаризацию мобильного ПО на предмет неофициальных сборок мессенджеров. Итог: uCreator демонстрирует, что работоспособная копия легитимного приложения — сама по себе эффективный вектор атаки, и единственная надёжная защита — дисциплина источников установки.Источник: The Hacker News